- 积分
- 282
贡献1454
飞刀433 FD
注册时间2015-12-21
在线时间52 小时
关注我
|
硬件平台:飞凌嵌入式 OKT507-C开发板: x: m; @! p4 J& h1 p1 h3 q
操作系统:Android10.0
1 j5 I# P# U3 C! V4 S
: l" g4 x: Y4 f9 G( C 飞凌嵌入式 T507 开发板 Android系统版本为Android10.0,默认开启了SELinux。基于MAC访问控制模型的SElinux,可以更好地保护我们的Android系统, 比如限制系统服务的访问权限、控制应用对数据和系统日志的访问等措施,这样就降低了恶意软件的影响,并且可以防止因代码存在的缺陷而产生的对系统安全的影响。7 f; U( E; j% [7 A
从系统安全方面考虑,SELinux是保护神,但是从软件开发方面,SELinux就是一道牵绊,这是一把双刃剑。+ |( N" |- T4 q5 p3 a
 / u0 x- f" Y) f& a* j
比如我们开发应用或者增加系统服务的某些权限的时候,我们必须遵循SELinux的规则,给我们的应用设置对应的安全策略,否则我们的应用就不具备访问数据或者设备的权限。下面我们MAC访问控制模型开始,简单的梳理一下飞凌嵌入式 T507 开发板 Android的安全策略,以及自定义飞凌嵌入式 T507 开发板 Android安全策略的方法。& t: l# ]! N) B& {
访问控制模型DAC,MAC 访问控制是指控制对计算机或者网络中某个资源的访问。没有它,所有人都可以访问任何资源。有了访问控制,用户在获取实际访问资源或进行操作之前,必须通过识别、验证、授权。
( b& q' ^! ~2 ~; D6 L 自主访问控制(DAC: Discretionary Access Control)系统识别用户,根据被操作对象的权限的设置,来决定该用户对其拥有的操作权限,read、write、exec。拥有这个对象权限的用户,又可以将该权限分配给其他用户,此谓之“Discretionary”。缺陷就是对权限控制比较分散,不便于管理,比如无法简单地将一组文件设置统一的权限开放给指定的一群用户。! w0 x9 `- d) [& S% t
强制访问控制(MAC: Mandatory Access Control)MAC是为了弥补DAC权限控制过于分散的问题而诞生的。在MAC这种模型里,管理员管理访问控制。管理员制定策略,用户不能改变它。策略定义了哪个主体能访问哪个对象。这种访问控制模型可以增加安全级别,因为它基于策略,任何没有被显式授权的操作都不能执行。MAC被开发和实现在最重视保密的系统中,如军事系统。主体获得清楚的标记,对象得到分类标记,或称安全级别。; S- [# k# b' i$ @8 j5 `
基于MAC的SElinux 参考链接:https://source.android.google.cn/security/selinux3 V1 A: `5 N" X9 \3 v( Y; S
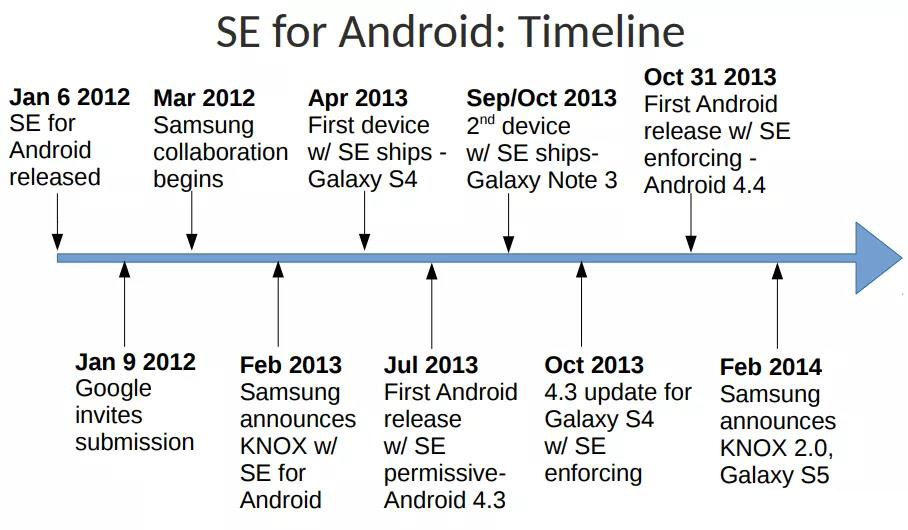
软件通常情况下必须以 Root 用户帐号的身份运行,才能向原始块设备写入数据。在基于 DAC 的传统 Linux 环境中,如果 Root 用户遭到入侵,攻击者便可以利用该用户身份向每个原始块设备写入数据。从 Android 4.3 起,SELinux 开始为传统的自主访问控制 (DAC) 环境提供强制访问控制 (MAC) 保护功能。作为 Android 安全模型的一部分,Android 使用安全增强型 Linux (SELinux) 对所有进程强制执行强制访问控制 (MAC),甚至包括以 Root/超级用户权限运行的进程(Linux 功能)。例如,可以使用 SELinux 为这些设备添加标签,以便被分配了 Root 权限的进程只能向相关政策中指定的设备写入数据。这样一来,该进程便无法重写特定原始块设备之外的数据和系统设置。借助 SELinux,Android 可以更好地保护和限制系统服务、控制对应用数据和系统日志的访问、降低恶意软件的影响,并保护用户免遭移动设备上的代码可能存在的缺陷的影响。2 a) ~9 o. d6 }, l# W5 R- H5 ~8 I
 4 S1 q" \1 N& y! `# n- l& R
/ ?" R+ c5 U- K" |+ w
飞凌嵌入式 T507 开发板 Android系统版本为Android10,SELinux默认开启,即使获得了该系统的root权限,也只能向相关策略中指定的设备写入数据,从而更好地保护和限制系统服务,保障系统和数据的安全。
4 ]: x! k f) t1 w5 L 标签、规则和域 SELinux 依靠标签来匹配操作和策略。标签用于决定允许的事项。套接字、文件和进程在 SELinux 中都有标签。SELinux 在做决定时需参照两点:一是为这些对象分配的标签,二是定义这些对象如何交互的策略。' k- D% w8 C+ e+ q5 H: E' r0 }6 G
在 SELinux 中,标签采用以下形式:user:role:type:mls_level,其中 type 是访问决定的主要组成部分,可通过构成标签的其他组成部分进行修改。对象会映射到类,对每个类的不同访问类型由权限表示。
~/ D, Q; q1 q/ Q8 E( V 策略规则采用以下形式:allow domains types:classes permissions;,其中:
4 a1 y% J% L, j0 b2 `! [# z/ u3 ~( }$ I( m: p, K% W" M9 z0 a
Domain - 一个进程或一组进程的标签。也称为域类型,因为它只是指进程的类型。! D: [. W% x( M7 z @6 K- D Q5 D; r) X
Type - 一个对象(例如,文件、套接字)或一组对象的标签。
/ c+ N- S4 z* A; M) ~, Z Class - 要访问的对象(例如,文件、套接字)的类型。Permission - 要执行的操作(例如,读取、写入)。2 j+ T! J& Q( c2 g/ P5 Z1 K9 e" ]
策略配置源文件 1、external/sepolicy7 c& f- L9 S3 B. ^
这是独立于设备的配置,一般不能针对设备进行修改0 Q: X/ k, x6 U+ p8 L$ c
1 Q/ {: ?: o9 F0 s% U 2、device/<vendor>/<product>/sepolicy
* g3 X7 ?4 m& @; Q7 H E2 W# x/ H9 A 这是特定于设备的配置,基于 BOARD_SEPOLICY_* 变量来选择对应平台的策略配置。! r5 A! q0 p0 D
. h# D& c' Z. z6 o& e
以飞凌嵌入式 T507 开发板 为例,T507策略文件的路径如下:
7 J$ K/ `8 U8 R! R( ?, d OKT507-android-source/android$ ls device/softwinner/common/sepolicy/private vendor
. [* e* a( d# r Type Enforcement (TE) 配置文件 .te 文件中保存了对应对象的域和类型定义、规则。通常每个域一个 .te 文件,例如installd.te。在 device.te、file.te 中声明了设备和文件类型。在某些文件(例如domain.te、app.te)中则存储着共享规则。
1 Z# C! k* d: G' w/ ]* C( a
; f' s$ w& @6 B" g' w/ Q4 m 以飞凌嵌入式 T507 开发板 为例,T507 system_app的TE文件的路径如下:
, `# K& _! H* _7 Z* J6 t device/softwinner/common/sepolicy/vendor/system_app.te
2 Q3 I J# \* s& i( U- }! A 标签配置文件 1、file_contexts:文件安全上下文8 r. w/ q7 H6 W# v3 f2 k
2、property_contexts:属性安全上下文. Q" q. n' f' R' n3 `
8 x2 X, j8 A5 J& [- p7 v* D: W" U8 P' O
以飞凌嵌入式 T507 开发板 为例,T507 安全上下文文件路径如下:
% _) ]+ p2 e5 x- n1 z( G2 p device/softwinner/common/sepolicy/vendor/property_contexts4 p/ x+ o) \& P+ Q2 l
device/softwinner/common/sepolicy/vendor/file_contexts
6 M$ V8 k$ k1 ^% @3 Z6 X SEAndroid app分类 SELinux(或SEAndroid)将app划分为主要三种类型(根据user不同,也有其他的domain类型):2 h/ C+ a6 g$ z9 ~& M: a! m
1)untrusted_app 第三方app,没有Android平台签名,没有system权限
& u. ^; C" ?% ]! { 2)platform_app 有android平台签名,没有system权限
" f: `+ Z/ G1 o; Q+ ?/ W 3)system_app 有android平台签名和system权限
, G0 ^ Y( h+ L6 r2 U! C 从上面划分,权限等级,理论上:untrusted_app < platform_app < system_app
6 N1 R0 k) g, l2 A- Q6 r& t& \ APP的domain和type 查看seapp_contexts文件,APP的domain和type由user和seinfo两个参数决定* q; v' u+ ~, B! G6 R7 p
system/sepolicy/private/seapp_contexts4 `# a3 Z' N, y2 p/ y- O
isSystemServer=true domain=system_server_startup, k9 }0 k( c: d, f! J+ {
user=_app seinfo=platform name=com.android.traceur domain=traceur_app type=app_data_file levelFrom=all
) U( z6 R8 f& R# J' a& ? user=system seinfo=platform domain=system_app type=system_app_data_file
% Z2 K& \! U2 P user=bluetooth seinfo=platform domain=bluetooth type=bluetooth_data_file
( a+ E) D5 R _ user=network_stack seinfo=network_stack domain=network_stack levelFrom=all ! b: @. \) H R1 u# e
type=radio_data_file% s1 M- N0 `( Q# ~3 c
user=nfc seinfo=platform domain=nfc type=nfc_data_file
) |- O) h4 y+ S5 R7 C4 P* P. M# n user=secure_element seinfo=platform domain=secure_element levelFrom=all6 _* B) C+ O3 T$ n' M4 I
user=radio seinfo=platform domain=radio type=radio_data_file. y% I$ I5 j6 ]. K* O* b
user=shared_relro domain=shared_relro
; F" W0 ^' P4 n2 F user=shell seinfo=platform domain=shell name=com.android.shell type=shell_data_file
# W$ c( Y9 W7 N/ I/ F user=webview_zygote seinfo=webview_zygote domain=webview_zygote
, \$ M9 I' u9 A& r4 A user=_isolated domain=isolated_app levelFrom=al0 B- }* `% G8 |; J. T+ F- a w
luser=_app seinfo=app_zygote domain=app_zygote levelFrom=all) w. Q/ F) N& Y
user=_app seinfo=media domain=mediaprovider name=android.process.media type=app_data_file ; F' s s1 l" l- Q
levelFrom=user+ P, U5 C, d! w$ g# y( f
user=_app seinfo=platform domain=platform_app type=app_data_file levelFrom=user
. E$ U) C, H9 S% L user=_app isEphemeralApp=true domain=ephemeral_app type=app_data_file levelFrom=all
H) d( W' l; G9 Q user=_app isPrivApp=true domain=priv_app type=privapp_data_file levelFrom=user( a; u6 v% p6 d# l1 u
user=_app minTargetSdkVersion=29 domain=untrusted_app type=app_data_file levelFrom=all
. Q, f6 S* V9 H, U+ w. a$ F; `) U, h user=_app minTargetSdkVersion=28 domain=untrusted_app_27 type=app_data_file levelFrom=all
. z8 k9 ?. p0 f1 S* v. R user=_app minTargetSdkVersion=26 domain=untrusted_app_27 type=app_data_file
; w' U; B2 K5 Q levelFrom=user
0 @1 @* e) r) q9 U- B' J: \ user=_app domain=untrusted_app_25 type=app_data_file levelFrom=user
1 D: `7 ]7 H0 ?! \- \1 D: j user=_app minTargetSdkVersion=28 fromRunAs=true domain=runas_app levelFrom=all/ Q$ q5 K& u! B
user=_app fromRunAs=true domain=runas_app levelFrom=user( R7 g7 E/ U& P
user 参考链接:https://blog.csdn.net/huilin9960/article/details/815305685 x$ q/ S5 p% Z, i2 d" b
user可以理解为UID。android的UID和linux的UID根本是两回事,Linux的UID是用于针对多用户操作系统中用于区分用户的,而Android中的UID是用于系统进行权限管理的。参考链接中的文章对于uid的产生讲的很清楚。 e- r/ i) H# d. m% V
seinfo 不同签名会创建对应的selinux上下文。
# I/ n, y9 p' h- U$ ~' q Android.mk
) A/ ~; s0 ~1 w6 R: Q( p LOCAL_CERTIFICATE := platform
5 M& G7 u2 p( B9 n# _8 k8 }! b 有platform签名,所以seinfo是platform。
% k l9 ~ H( Z, A0 K/ a: d LOCAL_CERTIFICATE作用 参考文档https://blog.csdn.net/hnlgzb/article/details/107823874
2 p3 F& `8 x+ `( w8 S4 T1 F s 可以查看Android源码build/target/product/security/ 目录下提供的默认签名文件,不同平台可能会有差异:飞凌嵌入式 T507 开发板 提供了media、networkstack、platform、shared、testkey、verity六种不同权限的签名文件。
9 B/ v8 t) r9 E2 o" F 
! z! e/ T8 q( i 以飞凌嵌入式 T507 开发板 为例,查看当前运行的应用信息:
4 j/ ?7 @0 n" z. A/ V4 q% w console:/ # ps -Z
/ |9 W8 P* F) X5 w3 d+ K u:r:system_app:s0 system 15712 1861 1050628 110868 SyS_epoll_wait
0 w, E* o2 }, c$ X 0 S forlinx.example.app! w% R! w, [' u5 f7 |
u:r:untrusted_app_27:s0:c512,c768 u0_a62 30259 1861 1052120 114132 SyS_epoll_wait
) {. Y1 i0 x4 }& V 0 S com.forlinx.changelogo
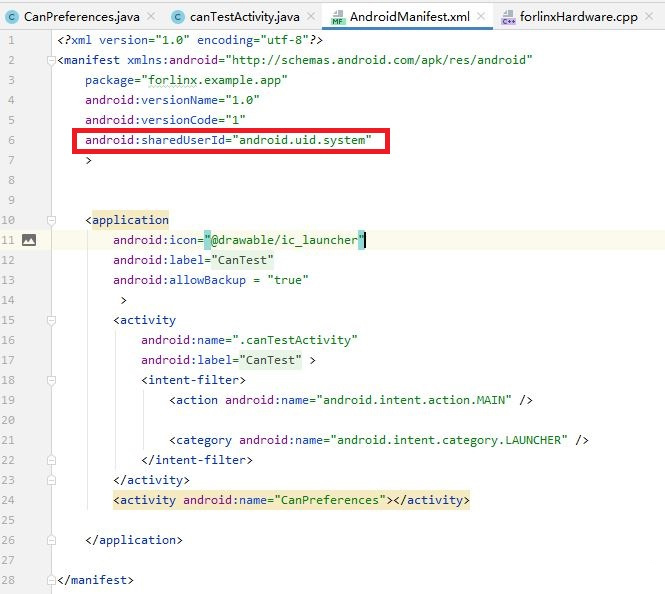
+ E9 R1 y" W, k# Z2 T: V 当前运行的两个APP,forlinx.example.app的UID(user)是system,拥有platform签名,它的domain和type就是system_app。& I* g) u0 A3 y3 s b6 }# v, P
+ S) l) Z& i: i
1 a- z1 e$ H( g 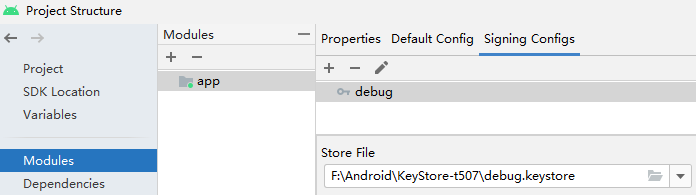
. G7 [7 }# b( c' l com.forlinx.changelogo没有设置UID使用的默认设置,其UID为u0_a62,并且没有设置签名文件,它的domain和type就是untrusted_app。' o) m- m$ a [
T507自定义安全策略 以上面两个运行的app来说,我们为这两个APP添加额外的权限,对应的TE配置文件分别就是system_app.te、untrusted_app.te,对应路径为:
' ]& i ~) i# N8 S1 I( n9 a device/softwinner/common/sepolicy/vendor/system_app.te5 _; v! A, ^4 A! L! d. z
device/softwinner/common/sepolicy/vendor/untrusted_app.te
, D4 g. {: ^& Z
' z+ T; t) {" m/ m4 X& r7 J/ ]* x4 y& V 以forlinx.example.app为例,我们为其添加can设备的执行权限:' L. a8 _$ Q6 S
* Q3 \9 c' a; a0 a8 G; j7 w, L
OKT507-android-source/android$ vi device/softwinner/common/sepolicy/vendor/system_app.te
+ X, ?0 v4 [$ V8 r ...; A0 |- @$ n5 O1 b
allow system_app vendor_shell_exec:file { getattr open read execute execute_no_trans };! l6 I4 g' i9 D) V) Q( V" ]
allow system_app shell_exec:file { getattr open read execute execute_no_trans };) W$ y) S5 n6 M! I3 o. ?% O; |
allow system_app shell:file { getattr open read execute execute_no_trans };
; E# M( y1 J" Y, C8 p" h+ J ...
6 ^7 _7 w: h+ \8 I( I 以策略规则配置形式(allow domains types:classes permissions)" I; F. [6 A* B& N3 E
分析:domains:system_app I/ n8 s: y9 D% A+ d
types:vendor_shell_exec0 U6 }# H; @9 _9 N/ _% ^
classes:file% H/ t7 e* I7 N4 ` h1 V* q
permissions:getattr open read execute execute_no_trans
3 z6 u3 L/ }) B, I' Q8 Q neverallow failures 有时我们增加的权限,系统默认的配置是不允许的,比如我们上面给forlinx.example.app增加的执行脚本的权限,报错如下:
5 B3 w# G3 Z, Y) N1 W. h# T1 r& x6 j" j( Q# ~! G2 p/ a! }; G) B
libsepol.report_failure: neverallow on line 9 of system/sepolicy/private/system_app.te
e% G; s d r4 L* C* t$ W (or line 41463 of policy.conf) violated by allow system_app shell:file { read open };
' X& a; w: ]* ` `* u5 M6 C. U$ X' R libsepol.report_failure: neverallow on line 22 of system/sepolicy/private/shell.te' ~# v& ]& j; L8 N' J" R9 G; U
(or line 40025 of policy.conf) violated by allow system_app shell:file { read open };
4 h. P4 B" r2 e4 X libsepol.check_assertions: 2 neverallow failures occurred
! |/ \& p2 n! X- o* S2 S ~* v* F7 X- F7 j
系统默认的安全策略的路径为system/sepolicy/,根据报错的提示,我们可以修改默认的配置,修改system/sepolicy/private/system_app.te和system/sepolicy/private/shell.te,从而完成权限的赋予。) e0 D- c0 h0 k; B) }. y: G
1 \4 L& n9 r {7 m' ]# _6 g+ R$ N9 H 以上就是Android 安全策略的脉络,以及飞凌嵌入式 T507 开发板 Android系统下自定义安全策略的方法了。+ e3 G# X4 `6 G
, ]( L2 H% ^! G3 F- B: O: |
|
|


 千斤顶